Суверенная энергетика: 6 патентов РФ и архитектура, которая не поддается кибератакам


Когда импортозамещение оказывается иллюзией
Для директоров по информационной безопасности, GR-директоров и руководителей критической информационной инфраструктуры (КИИ) 2022 год стал точкой невозврата. Уход глобальных вендоров промышленной автоматизации - Siemens, Schneider Electric, ABB, GE - поставил российскую энергетику и тяжелую промышленность перед фактом: десятки тысяч шкафов АСУ ТП и систем SCADA превратились в «черные ящики» без легальной поддержки, обновлений и доступа к исходному коду.
Но проблема оказалась глубже, чем просто отсутствие запчастей и лицензий.
Настоящий кризис суверенитета вскрылся на уровне архитектуры. Оказалось, что многие отечественные решения, позиционируемые как «импортозамещающие», по-прежнему опираются на закрытые проприетарные среды, требуют постоянной связи с облачными серверами или жестко привязаны к конкретному производителю микроэлектроники.
В условиях, когда атаки на энергетическую инфраструктуру (от промышленных червей до целевых киберкампаний) становятся глобальным трендом, наличие «единой точки отказа» и закрытого кода - это не просто инженерный недостаток. Это прямая угроза национальной и корпоративной безопасности.
На прошедшем в Санкт-Петербурге 98-м научном семинаре ИСЭМ СО РАН и ПЭИПК инженеры АО «ТЭСС» совместно с учеными НГТУ-НЭТИ представили подход, который переворачивает привычное понимание киберустойчивости. Они доказали, что настоящая защита КИИ достигается не установкой межсетевых экранов вокруг уязвимого ядра, а фундаментальным изменением самой архитектуры управления: через децентрализацию, открытые стандарты и экспертный ИИ, не требующий интернета.
Анатомия уязвимости: почему классическая АСУ ТП проигрывает хакерам
Чтобы понять ценность предложенного решения, нужно честно посмотреть на то, как устроена классическая система управления промышленным предприятием или распределенной энергосистемой.
Традиционная АСУ ТП строится по иерархическому принципу:
- Полевой уровень: датчики, реле, приводы.
- Уровень контроллеров (ПЛК): собирают данные и исполняют базовые логики.
- Уровень SCADA / Серверов: «мозг» системы, который агрегирует данные, хранит архивы, запускает сложные алгоритмы оптимизации и предоставляет интерфейс диспетчеру.
Именно уровень серверов и каналов связи между ними является ахиллесовой пятой. История знает множество примеров (от Stuxnet до Industroyer), когда злоумышленники, проникнув в корпоративную сеть, находили уязвимость в шлюзе SCADA, получали доступ к серверу управления и отправляли ложные команды на полевой уровень, вызывая физические разрушения.
Почему это происходит?
• Централизация данных: Все телеметрические потоки стекаются в одно место. Взлом сервера дает контроль над всем предприятием.
• Зависимость от каналов связи: Если оптоволокно перерезано или глушится радиоэфир, локальные контроллеры «слепнут» и теряют координацию.
• Проприетарные протоколы: Закрытые стандарты обмена данными не проходят независимый аудит безопасности. В них годами могут жить «бэкдоры» или неочевидные уязвимости, известные только вендору (или тем, кто его купил).
В контексте требований 187-ФЗ «О безопасности критической информационной инфраструктуры РФ» такая архитектура требует колоссальных затрат на средства защиты информации (СЗИ), шифрование, аттестацию каналов связи, которые все равно не дают 100% гарантии от инсайдерских угроз или атак нулевого дня.
Архитектурный суверенитет: открытые стандарты как спасение от вендор-лока
Ответом на эти вызовы стал переход от закрытых экосистем к открытой программно-технической платформе, представленной на семинаре ИСЭМ СО РАН и ПЭИПК в докладе Е.С. Ивкина, А.В. Холдина и Д.В. Холдина.
Ключевая идея заключается в использовании международного открытого стандарта IEC 61499 и среды исполнения 4diac FORTE. В отличие от классического стандарта МЭК 61131-3, который жестко привязан к циклическому опросу конкретного ПЛК, стандарт IEC 61499 использует событийно-ориентированную модель на базе функциональных блоков.
Что это дает с точки зрения ИБ и суверенитета?
1. Исходный код открыт и проверяем. Среда 4diac FORTE имеет открытый исходный код. Это означает, что любые скрытые закладки, бэкдоры или уязвимости могут быть обнаружены в ходе независимого аудита. Для сертификации по требованиям ФСТЭК это критически важное преимущество перед проприетарными западными или псевдо-отечественными аналогами.
2. Вендор-независимость. Прикладная логика (алгоритмы управления, защиты, синхронизации) не «зашита» намертво в железо конкретного бренда. Функциональные блоки можно переносить между контроллерами разных производителей. Если завтра санкции отключат доступ к одним процессорам, код можно развернуть на другой аппаратной базе (включая отечественные MIPS или RISC-V архитектуры) без переписывания ядра системы.
3. Модульность и изоляция. Событийная архитектура позволяет легко изолировать скомпрометированные блоки без остановки всей системы.
Что говорит закон?
Согласно требованиям ФСТЭК России к системам защиты КИИ, одним из ключевых принципов является минимизация уязвимостей и возможность верификации программного обеспечения. Использование открытых, верифицируемых сред исполнения (таких как компилируемые решения на базе IEC 61499) позволяет пройти процедуру анализа защищенности и сертификации значительно быстрее и дешевле, чем в случае с закрытыми SCADA-системами.
6 патентов РФ: юридический и технологический щит
Любая инновация в стратегической отрасли должна быть защищена не только технически, но и юридически. Использование зарубежных алгоритмов управления сложными энергосистемами сегодня несет патентные риски: в любой момент правообладатель может заблокировать работу ПО через механизмы лицензирования или удаленные «kill-switch» (функции дистанционного отключения).
Концепция децентрализованного мультиагентного управления (ДМАУ) и роевого интеллекта, развиваемая ГК «ТЭСС» и НГТУ-НЭТИ, опирается на фундамент из шести патентов Российской Федерации на изобретения. Это не просто «бумажки», это математически и физически обоснованные алгоритмы, которые гарантируют работу системы в любых условиях.
Давайте разберем, что именно защищено патентами и почему это важно для служб безопасности:
1. Патент № 2662728 C2 РФ (Способ противоаварийного управления режимом параллельной работы синхронных генераторов). Защищает алгоритм, который предотвращает каскадное развитие аварии при потере устойчивости. Система не ждет команды из центра, а локально определяет угрозу и превентивно разгружает генераторы.
2. Патент № 2752693 C1 РФ (Способ удаленной синхронизации и восстановления нормального режима). Позволяет локальным агентам восстанавливать связь и синхронизировать части разорванной сети без участия диспетчера и без опоры на уязвимые каналы телемеханики.
3. Патент № 2784610 РФ (Способ децентрализованной синхронизации). Обеспечивает работу сети в условиях полного отсутствия связи между узлами, опираясь только на локальные измерения и глобальное время.
4. Патент № 2811559 РФ (Способ защиты линий электропередачи и противоаварийного управления). Решает проблему неселективного срабатывания защит в сетях с распределенной генерацией, где классические реле просто «сходят с ума» от двунаправленных перетоков мощности.
5. Патент № 2790322 C1 РФ (Способ регулирования частоты). Гарантирует поддержание баланса мощности в изолированных энергорайонах, что критично для автономных объектов (острова, Арктика, удаленные месторождения).
6. Патент № 2561915 C1 РФ (Способ регулирования напряжения). Обеспечивает стабильность напряжения в узлах сети без необходимости установки дорогостоящих и уязвимых средств централизованного регулирования.
Что это значит технология ДМАУ для GR-директора и специалиста по ИБ?
Это означает 100% юридическую чистоту. Предприятие использует отечественные, запатентованные математические модели, которые невозможно отозвать, заблокировать или изменить из-за рубежа. Это готовое решение для включения в реестр отечественного ПО и получения статусов, необходимых для участия в госзакупках и проектах госкорпораций.
Кибербезопасность по дизайну: почему «рой» неуязвим
Самый мощный аспект концепции ДМАУ с точки зрения информационной безопасности - это ее децентрализованная природа.
В классической системе хакер ищет «корону» - главный сервер управления. Взломав его, он получает ключи от всех выключателей и генераторов. В сети с роевым интеллектом «короны» не существует. Каждый агент (на подстанции, на генераторе, на распределительном пункте) автономен. Он принимает решения на основе локальных измерений (ток, напряжение, частота) и продукционных правил, зашитых в его память.
Как это ломает классические сценарии кибератак?
1. Отсутствие единой точки взлома. Если злоумышленник физически или программно выведет из строя 30% агентов в сети, оставшиеся 70% продолжат работу, переконфигурируют топологию (произведут «фрагментацию» и «дефрагментацию») и обеспечат питание критических нагрузок. Сеть ведет себя как живая ткань, а не как механизм с одним главным винтиком.
2. Независимость от каналов оn-line связи. Алгоритмы ДМАУ не требуют каналов on-line связи для принятия критических решений. Агенты синхронизируются по глобальному времени (GNSS / ГЛОНАСС) и действуют в «индивидуальных квантах времени». Взлом корпоративной сети предприятия, подмена пакетов данных в оптоволокне или глушение радиоэфира никак не влияют на способность локальной автоматики защитить оборудование от короткого замыкания.
3. Микросегментация по умолчанию. Поскольку каждый узел обладает собственным интеллектом, между ними нет постоянных широковещательных потоков команд, которые можно перехватить и подменить (атака типа Man-in-the-Middle). Обмен данными идет только для не критичных к задержкам задач (сбор архивов, телеметрия для верхнего уровня), которые легко изолировать от контуров управления.
Тест на отказоустойчивость
На стендовых испытаниях в лаборатории НГТУ была смоделирована ситуация, при которой до 30% интеллектуальных агентов выходили из строя одновременно (имитация массовой кибератаки или физического уничтожения узлов).
Результат: Система не перешла в аварийный режим. Оставшиеся агенты автоматически пересчитали топологию, перераспределили потоки мощности и продолжили снабжать потребителей, сохранив статическую устойчивость режима. Для традиционной SCADA потеря 30% контроллеров и серверов означала бы полный коллапс с непредсказуемыми последствиями.
Экспертный ИИ: предсказуемость, которую требует ФСТЭК
Отдельная боль для специалистов по ИБ - внедрение искусственного интеллекта в контуры управления. Сегодня регуляторы и консервативные главные энергетики обоснованно блокируют использование нейросетей в ответственных цепях. Причина проста: нейросеть - это «черный ящик». Невозможно математически доказать, что в редкой, нестандартной ситуации (которых в энергетике хватает) нейросеть не выдаст фатально ошибочную команду.
В архитектуре представленной на семинаре ИСЭМ СО РАН и ПЭИПК открытой программно-технической платформы ТЭСС|ЛА используется принципиально иной подход - Экспертный ИИ (Expert System).
Это не обучаемая модель, а строгая система продукционных правил (базы знаний), написанная в формате XML. Эти правила - оцифрованный опыт лучших инженеров-релейщиков и диспетчеров страны.
Почему это нравится службам безопасности?
1. Детерминированность. При одних и тех же входных данных система всегда выдаст один и тот же результат. Никаких «галлюцинаций», свойственных генеративным моделям.
2. Объяснимость (Explainable AI). Если экспертный модуль рекомендует отключить фидер или запустить резерв, он выдает не просто сигнал, а лог: «Сработало правило №45. Факт 1: напряжение упало ниже уставки. Факт 2: ток превышает номинал. Вывод: КЗ на линии. Действие: рекомендация на отключение». Инженер может открыть XML-файл и проверить логику.
3. Разделение контуров. Экспертный ИИ в архитектуре ТЭСС|ЛА не имеет прямого доступа к исполнительным механизмам (выключателям). Он лишь формирует рекомендации и блокировки. Физическое исполнение остается за жестким, детерминированным контуром на базе FPGA, который работает по классическим, сертифицированным алгоритмам РЗА. ИИ не может «взбеситься» и отключить целый завод - его решения всегда фильтруются через аппаратные блокировки безопасности.
Такой подход идеально вписывается в концепцию «доверенного ИИ», которую сегодня продвигают регуляторы, и позволяет пройти сертификацию для применения на объектах КИИ высших категорий значимости.
Суверенитет без изоляции: готовность к ТИЛИЭС
Означает ли такая закрытость от внешних угроз, что предприятие должно существовать в полной изоляции? Вовсе нет.
Концепция территориально интегрированных ЛИЭС (ТИЛИЭС) предполагает объединение множества локальных, суверенных и защищенных энергоостровов в единый кластер. Благодаря тому, что каждый узел обладает собственным «иммунитетом» и работает по единым, стандартизированным алгоритмам (описанным в СТО АО «ТЭСС» и защищенным патентами), их интеграция не создает новых уязвимостей.
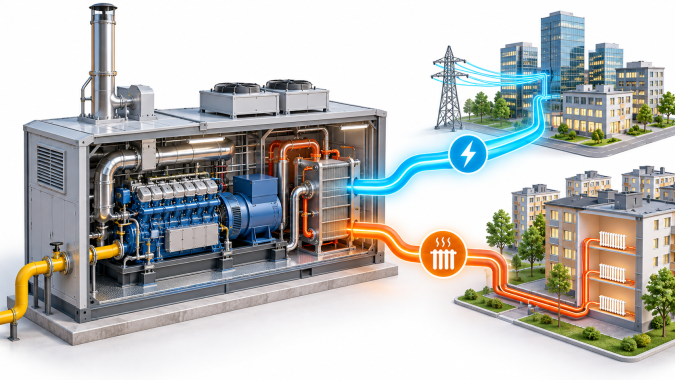
Представьте сеть из десятков газопоршневых установок, солнечных парков и накопителей энергии, разбросанных по региону. Каждый объект - это крепость со своей автоматикой. Но когда возникает дефицит мощности в одном узле, они начинают обмениваться излишками, синхронизируясь по глобальному времени и открытым протоколам.
Хакер, атаковавший один из объектов, не сможет использовать его как плацдарм для обрушения всей региональной сети - соседние узлы просто «отторгнут» аномальное поведение, изолировав скомпрометированный сегмент.
Резюме для совета директоров и служб безопасности
Переход на унифицированные открытые платформы с элементами роевого интеллекта - это не просто инженерная модернизация. Это стратегический шаг по обеспечению технологического и информационного суверенитета предприятия.
1. Отказ от «черных ящиков» в пользу открытых стандартов (IEC 61499) и верифицируемого кода закрывает риски скрытых уязвимостей и саботажа со стороны ушедших вендоров.
2. Опора на 6 патентов РФ гарантирует юридическую чистоту, защиту от патентных троллей и соответствие требованиям импортозамещения в госкорпорациях.
3. Децентрализация и отсутствие зависимости от on-line каналов связи делают систему принципиально неуязвимой для классических хакерских атак на SCADA-серверы и каналы телемеханики.
4. Экспертный ИИ с разделением контуров обеспечивает предсказуемость, объяснимость и возможность сертификации по строгим стандартам ФСТЭК для объектов КИИ.
В мире, где физическая и кибернетическая уязвимость энергосистем стала новой нормой, выживает не тот, кто строит самые толстые стены вокруг центрального сервера. Выживает тот, чья сеть способна мыслить и действовать автономно на каждом узле, опираясь на проверенную науку и защищенные законом алгоритмы.